blog
目前加密貨幣圈詐騙案件層出不窮,為了保障您的財務安全,CoolWallet 和 CoolBitX 絕不會要求您:
傳送加密資產
提供或分享您的私鑰
若您收到任何要求此類資訊的訊息,請勿立即採取行動!在執行任何操作或點擊任何連結之前,請務必與 CoolWallet 客服團隊 確認其真偽。
此外,請確認您訪問的是 CoolWallet 官方網站,認明正確網域:coolwallet.io
您的安全是我們的首要任務,謹慎行動,避免上當受騙!
Bybit 駭客事件:警鐘響起 2025 年 2 月發生的震驚市場的 Bybit 駭客攻擊事件中,攻擊者竊取了價值 15 億美元的以太坊(ETH),暴露了多重簽名錢包的關鍵漏洞。攻擊者利用了交易所多重簽名錢包流程的漏洞,在沒被偵測到的情況下操控了交易細節。這次事件突顯了對於強大交易驗證系統的迫切需求性。 為了應對這一日益嚴峻的問題,CoolWallet 推出了一項全新的安全功能,為用戶在確認交易時提供額外的保護層。這項新功能將協助用戶在簽署交易前發現交易細節中的異常,提高防範類似攻擊的能力。 CoolWallet 解決方案:加強交易確認 CoolWallet 為 CoolWallet Pro、CoolWallet S 和 CoolWallet Go 的用戶推出交易確認模擬功能,這項新工具可以提供完整的鏈上資產變動預覽,讓用戶可以在批准交易前清楚了解交易的影響。 這項新功能可以讓用戶: ✔ 交易前預覽完整的鏈上資產變動 ✔ 偵測預期交易與實際交易之間的差異,是否有不符之處 ✔ 透過即時模擬,識別可疑行為或未授權變更 若發現異常,例如金額錯誤或跟預期有差異,用戶能在交易完成前發現這些問題,進而避免損失。 在這次升級前,CoolWallet 的交易預覽只能顯示基本交易資訊,如轉帳金額、地址和手續費。透過這次升級,CoolWallet 會先模擬交易執行過程,確保結果符合用戶預期,大幅降低簽署惡意交易的風險。 運作方式:透過透明度提供保護 Bybit 駭客攻擊成功的關鍵在於攻擊者欺騙了交易所的多簽錢包的三位簽署者,讓他們在不知情的情況下簽署了一筆惡意交易。這筆交易在多簽錢包的 UI 介面上看似正常,但當發送至硬體錢包進行簽署時,實際數據已被竄改。這種操控導致多簽錢包的合約變成惡意合約。導致攻擊者成功竊取 Bybit 冷錢包中約 401,346 ETH(約...
內容 質押不只是賺利息:它是去中心化的靈魂機制 原生鏈上質押:深入共識核心的參與方式 PoS(Proof of Stake) DPoS(Delegated PoS) NPoS(Nominated Proof of Stake) 流動性質押:讓質押資產也能靈活運用 DeFi 協議質押:打造靈活與高潛力的資產配置 用 CoolWallet 安全參與鏈上質押 為什麼用冷錢包質押 CoolWallet 支援哪些去中心化質押 結語:找到屬於你的質押之路 質押不只是賺利息:它是去中心化的靈魂機制 在傳統金融體系中,我們賺取利息或投資報酬時,往往必須將資產交託給銀行、券商或基金公司等中心化機構。他們負責操作與管理,而我們則仰賴對這些機構的信任來保證資產安全與增值。然而在區塊鏈的去中心化世界裡,質押(Staking)是參與網路運作、維護安全、同時獲得收益的關鍵方式之一。 質押最早出現在 PoS(權益證明)區塊鏈中,作為一種替代傳統挖礦(PoW)的共識方法。簡單來說,將代幣鎖定在區塊鏈網路中,作為抵押品來換取驗證交易與產出區塊的資格。這種機制不僅提升了網路的安全性與穩定性,也讓一般用戶能以「共識參與者」的身份獲得獎勵。 對個人而言,質押是一種低操作門檻的被動收益方式。不需要昂貴的設備,也無需頻繁交易,只要選擇適當的節點或平台,就能讓手上的加密資產自動產生收益。更重要的是,去中心化質押意味著資產主權的回歸。不需依賴交易所或金融機構。你可以透過自託管錢包自行質押資產,完整掌控私鑰與操作權限,甚至參與區塊鏈的治理決策,真正實現「資產歸你自己管理」。 在這樣的框架下,質押不再只是年化報酬的工具,它早已成為去中心化生態的核心基石。而若搭配冷錢包進行質押,則能在保障資產安全的同時,享有更高程度的自由與主權。 原生鏈上質押:深入共識核心的參與方式 在區塊鏈的去中心化架構中,原生鏈上質押(On-Chain Native Staking) 是最直接參與網路安全與運作的方式。透過質押代幣,使用者不僅能賺取被動收益,更能實際成為區塊鏈共識的一部分。不同的公鏈根據設計採用了各種共識機制,以下是最主流的三種質押架構:PoS、DPoS 與 NPoS。 PoS(Proof of Stake) PoS(權益證明) 是目前最常見的區塊鏈共識機制之一,也是原生鏈上質押的核心基礎。...
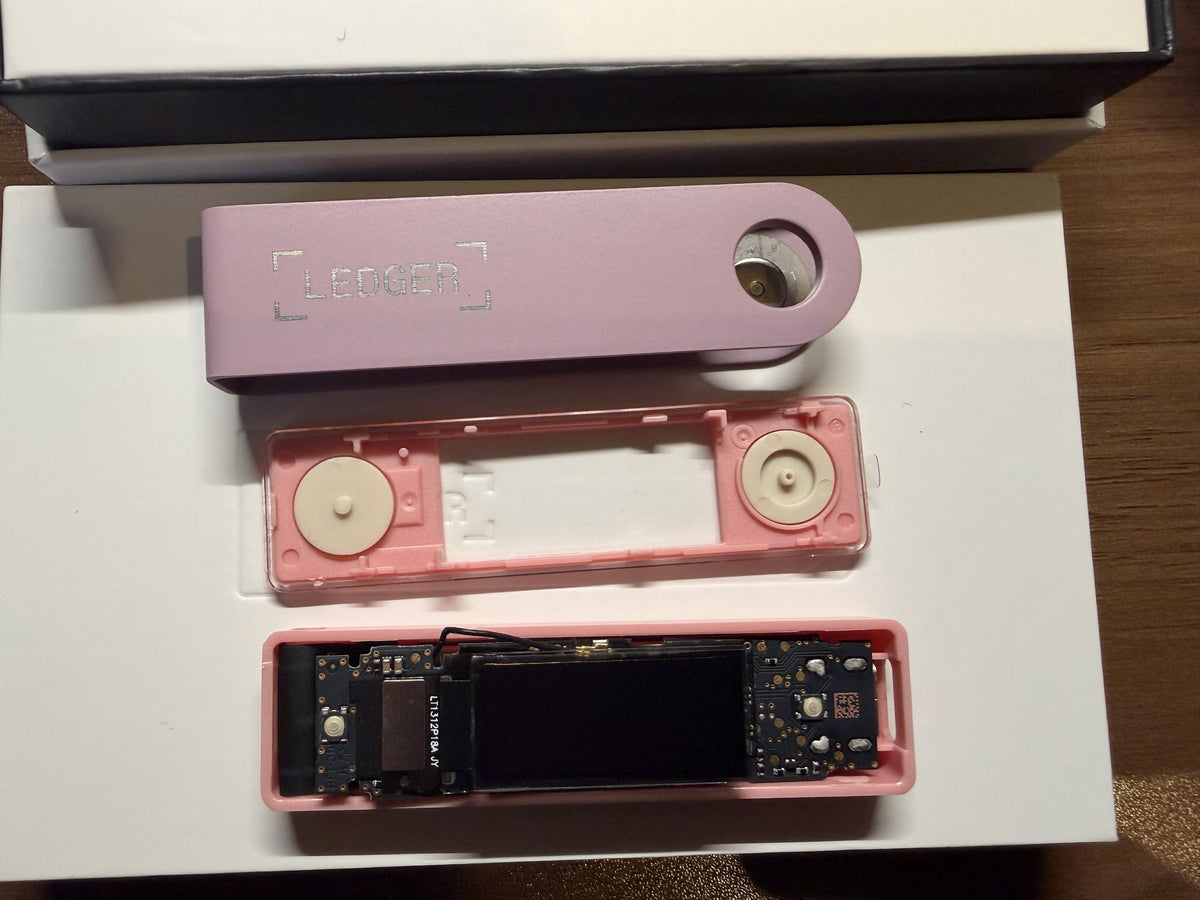
冷錢包也可能被動手腳?從供應鏈攻擊,看 CoolWallet 如何防範惡意晶片植入
(圖片來源:前 Mt. Gox 執行長 Mark Karpelès 取得的 Ledger Nano X 裝置拆解照片,經檢查發現內部藏有惡意硬體植入模組。/Mark Karpelès (@MagicalTux) / X)
近期 Ledger 部分用戶回報加密資產遭竊,引發市場對硬體錢包供應鏈安全的關注。
根據公開報導,Ledger 正調查透過東南亞經銷商 CryptoBilis 購買裝置的用戶損失,並已要求該經銷商暫停銷售與出貨。事件的完整攻擊方式、影響範圍與責任歸屬,仍有待進一步釐清。
這起事件提醒我們:硬體錢包的安全,不只在於保護私鑰的安全晶片,也必須考慮整台裝置在交到使用者手上之前,是否可能遭到改裝。
本文英文原文由 Werner Vermaak 撰寫 內容 社交工程與釣魚攻擊 (Social Engineering and Phishing) 地址中毒詐騙 (Address Poisoning Scams) 冒名頂替與假冒攻擊 (Impersonation and Pretexting) 惡意瀏覽器擴充套件 (Malicious Browser Extensions) 假空投與贈品詐騙 (Fake Airdrops and Giveaway Scams) AI 詐騙與深偽技術 (AI-Enabled Scams and Deepfakes) 「殺豬盤」戀愛詐 (“Pig Butchering” Romance Scams) 恐嚇詐騙與製造恐慌手法...
CoolWallet 產品比較:哪一款 CoolWallet 適合你
內容 哪一款 CoolWallet 適合你 重點差異 CoolWallet Go、Pro 及 S 比較總覽 哪一款 CoolWallet 適合你 無論您是剛開始還是已經深入加密遊戲,都有適合您的 CoolWallet: CoolWallet Go(定價 69 美元)— 輕巧上手.簡單實用.隨時隨用新手超級友善,安全又便利,輕鬆將加密貨幣融入日常生活。免充電、免手抄助記詞。手機在手,快速感應即可交易。 CoolWallet Pro(定價 149 美元)— 幣圈人的專業選擇具備卡片螢幕與實體按鈕,結合頂級安全性並支援全功能。DeFi、質押、NFT 一應俱全,兼具精準與效能。 CoolWallet S(定價 99 美元)— 經典值得信賴穩定又安全的基本型號,適合重視簡約、長期持幣的用戶。 重點差異 ⚡ 使用便利性:需不需要充電? Go:免充電設計,隨時隨地快速交易。非常適合高頻交易與效率導向使用者。 Pro / S:內建可充電鋰電池,充電一次可用約 2 週(待機約 3 個月),適合日常輕度使用者。...
內容 前言:看不見的戰場,藏在每一筆區塊鏈交易背後 什麼是 MEV 套利交易(Arbitrage) 前置交易(Front-running) 後置套利(Back-running) 三明治攻擊(Sandwich Attack) 清算套利(Liquidation Arbitrage) MEV 對用戶的影響:你的資產正悄悄地被吃掉 當前市場應對 MEV 的四大策略 MEV Hiding(隱藏):讓交易在抵達鏈上前保持隱形 MEV Minimisation(最小化):讓套利機器人無路可走 MEV Exploitation:與其制止,不如治理 MEV Recycling(再分配):讓隱形支出變成社群紅利 CoolWallet MEV 保護機制:守護你的交易不被剝削 如何使用 MEV 保護功能 結語 CoolWallet MEV 保護功能常見問題 前言:看不見的戰場,藏在每一筆區塊鏈交易背後 在區塊鏈上操作似乎很簡單:在去中心化交易所(DEX)換幣、參與熱門 NFT 鑄造,只要點擊確認,接著等待交易完成就好。但你知道嗎?當你按下按鈕的那一刻,其實已經把交易送進了一場激烈卻隱密的排序戰爭。 這場戰爭的名字叫作 MEV(Maximal...
內容 前言 什麼是 TRON 能量租賃 TRON 的資源機制 什麼是頻寬(Bandwidth)跟能量(Energy) 為什麼在發送交易時要租能量 (Energy) 為什麼使用能量租賃更划算 什麼是 Tronify 在 CoolWallet 使用能量租賃的好處 CoolWallet 租賃能量說明 支援範圍 能量租賃機制說明 如何在 CoolWallet 使用能量租賃功能 操作說明 實際案例 - 省下 33.9% 交易費用 結語 常見問題 前言 TRON 以高速、低成本的交易特性,成為許多幣圈人進行穩定幣轉帳與鏈上互動的首選區塊鏈網路。然而,多數使用者並不了解 TRON 的資源機制(如 Energy 與 Bandwidth)。當進行 TRX...
Coldcard 種子生成漏洞事件解析:冷錢包的隨機數風險,與 CoolWallet 的安全設計
快速了解這次事件 Coldcard 部分機型的韌體在建立錢包時,沒有真的用到硬體隨機數產生器,導致助記詞可以被外人反推出來。目前已確認超過 1.1 億美元的比特幣被盜。 這是 Coldcard 特定韌體版本的問題,而且缺陷從 2021 年就存在,直到今年才被發現。目前沒有任何證據顯示其他品牌的錢包受到影響。 CoolWallet 不受這個問題影響。用卡片建立錢包時,決定助記詞的隨機數直接來自安全元件內建的硬體產生器,沒有設計「硬體不能用就改用軟體」的備援機制。 這次到底發生了什麼事 2026 年 7 月 30 日,Coldcard 的製造商 Coinkite 發出一則安全公告,承認部分韌體版本在建立錢包時,種子的產生方式有缺陷。 事情比一開始看起來嚴重得多。區塊鏈研究機構 Galaxy Research 在 8 月 7 日發布的追蹤報告中指出,已經高度確認被盜的比特幣有 1,719 枚,價值大約 1.11 億美元。還有更多案例正在核實,他們估計最終數字可能超過 2,300 枚。 Galaxy Research 同時在追蹤 25...